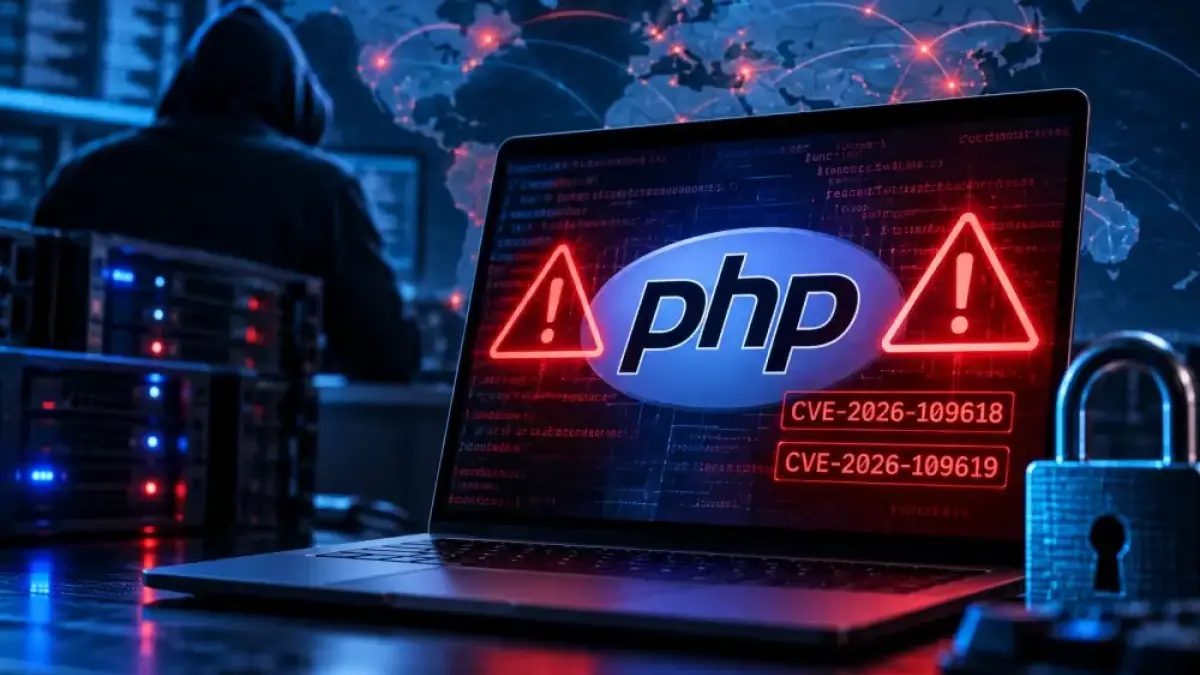
أثارت ثغرتان أمنيتان خطيرتان في لغة البرمجة PHP مخاوف واسعة بشأن أمن المواقع الإلكترونية والخوادم التي تعتمد عليها، بعدما حذر خبراء من إمكانية استغلالهما لتنفيذ أوامر برمجية عن بُعد دون الحاجة إلى تسجيل الدخول. وتحمل الثغرتان الرقمين CVE-2026-109618 وCVE-2026-109619، وتندرجان ضمن ما يُعرف باسم PHP2Shell، مع تقييم لخطورتهما يبلغ 9.2 من 10 وفق نظام CVSS 4.0، ما دفع فريق تطوير اللغة إلى طرح تحديثات أمنية لمعالجة الخلل.
وتكمن خطورة هذه الثغرات في ارتباطها بمحرك PHP نفسه، وهو أحد المكونات الأساسية التي تعتمد عليها ملايين المواقع في معالجة الطلبات وتشغيل التطبيقات، ما يجعل سرعة تثبيت التحديثات أمرًا ضروريًا لتقليل احتمالات التعرض للهجمات الإلكترونية.
ما هي ثغرات PHP2Shell؟
ترتبط الثغرتان بأخطاء في إدارة الذاكرة داخل PHP، وقد تؤديان، في ظروف معينة، إلى سلوك غير آمن أثناء معالجة الطلبات أو التعامل مع الأخطاء.
وتتمثل الثغرة الأولى، CVE-2026-109618، في خلل قد يؤدي إلى استخدام بيانات داخلية غير مكتملة خلال إجراءات تنظيف الذاكرة عند حدوث حالات نفادها. أما الثغرة الثانية، CVE-2026-109619، فتتعلق بمشكلة «استخدام الذاكرة بعد تحريرها»، وهي حالة يستمر فيها البرنامج في التعامل مع مساحة ذاكرة لم تعد صالحة للاستخدام.
ويمكن أن تتيح هذه الأخطاء، عند نجاح استغلالها، تنفيذ أوامر على الخادم المستهدف دون مصادقة مسبقة. وقد يترتب على ذلك الوصول إلى بيانات حساسة أو تعديل الملفات أو استغلال موارد الخادم، وفقًا للصلاحيات المتاحة وإعدادات النظام.
لماذا تعد PHP مهمة؟
تُعد PHP من لغات البرمجة مفتوحة المصدر واسعة الاستخدام في تطوير المواقع والتطبيقات الإلكترونية، إذ تعمل على الخوادم لمعالجة البيانات وتنفيذ العمليات المطلوبة قبل إرسال النتائج إلى متصفح المستخدم.
وتدخل اللغة في تشغيل العديد من أنظمة إدارة المحتوى، مثل WordPress وDrupal وJoomla، إلى جانب استخدامها في المتاجر الإلكترونية والمنصات الرقمية والخدمات التفاعلية. لذلك، فإن اكتشاف ثغرة في محركها قد يؤثر في نطاق واسع من الأنظمة التي تعتمد عليها.
ومع ذلك، لا يعني استخدام أي من هذه المنصات أن الموقع معرض للاختراق تلقائيًا، إذ يعتمد مستوى الخطر على إصدار PHP المثبت، وطريقة تشغيله، ومدى تطبيق الإصلاحات الأمنية المتاحة.
كيف يمكن استغلال الثغرات؟
تتمثل المشكلة الرئيسية في إمكانية استغلال أخطاء الذاكرة للوصول إلى تنفيذ أوامر برمجية على الخادم المستهدف، إذا توافرت الظروف التقنية اللازمة لذلك. وفي حال نجاح الهجوم، قد يتمكن المهاجم من تنفيذ عمليات ضمن الصلاحيات الممنوحة لعملية تشغيل الموقع.
وقد تشمل النتائج المحتملة سرقة بيانات أو تغيير محتوى صفحات إلكترونية أو التلاعب بملفات النظام أو تعطيل بعض الخدمات. وتختلف درجة التأثير بحسب تصميم التطبيق، وإعدادات الخادم، ومستوى الحماية المطبق عليه.
وأشارت تقارير أمنية إلى رصد محاولات لاستغلال الثغرات، من بينها محاولة اكتشفتها استخبارات التهديدات لدى أمازون قبل الإعلان العام عن المشكلة، وفقًا لتحذير نشرته شركة Sophos. ويعزز ذلك أهمية التعامل مع التنبيهات الأمنية بجدية، مع التأكيد أن رصد محاولة هجوم لا يعني بالضرورة نجاحها أو اختراق الخادم المستهدف.
تحديثات عاجلة لحماية الخوادم
أصدر فريق تطوير PHP تحديثات أمنية لمعالجة الثغرتين، شملت الإصدارات 8.5.12 و8.4.27 و8.3.36 و8.2.35. ويُعد تثبيت الإصدار المصحح المناسب لفرع PHP المستخدم الخطوة الأساسية لتقليل مخاطر الاستغلال.
وينبغي لمسؤولي المواقع التحقق من إصدار PHP الفعلي على الخوادم، والتأكد من تثبيت التحديثات، والتواصل مع شركات الاستضافة عند الحاجة. كما يُنصح بمراجعة سجلات الخادم وفحص الملفات والحسابات والعمليات بحثًا عن أي نشاط غير معتاد، خصوصًا عند وجود مؤشرات على محاولات هجوم سابقة.
وفي تطور آخر، أشار تحديث للمركز الكندي للأمن السيبراني بتاريخ 23 أكتوبر إلى ثغرة إضافية في PHP تحمل الرقم CVE-2026-115560، موضحًا أنها لا تُعالج بالتحديثات المخصصة للثغرتين الأوليين، وأن استغلالها يرتبط بظروف وإعدادات محددة. لذلك، يجب متابعة التنبيهات الرسمية والتحقق من الإصلاحات المطلوبة لكل ثغرة على حدة.
كيف تحمي موقعك الإلكتروني؟
تؤكد هذه التطورات أن تأمين المواقع لا يقتصر على استخدام كلمات مرور قوية أو حماية حسابات المستخدمين، بل يتطلب أيضًا تحديث مكونات الخادم باستمرار، ومراقبة الأنشطة المشبوهة، والتحقق من سلامة الأنظمة بعد تطبيق الإصلاحات.
أما المستخدمون العاديون، فلا يعني مجرد زيارة موقع يعتمد على PHP أن أجهزتهم تعرضت للاختراق؛ إذ يتعلق الخطر الأساسي هنا بالخوادم التي تعمل بإصدارات متأثرة وتسمح ظروف تشغيلها باستغلال الثغرات.
وفي النهاية، تظل سرعة التحديث، ومراجعة سجلات التشغيل، والتأكد من عدم وجود اختراق سابق، من أهم الإجراءات التي ينبغي للمؤسسات اتخاذها لتقليل المخاطر وحماية بياناتها وخدماتها الإلكترونية.